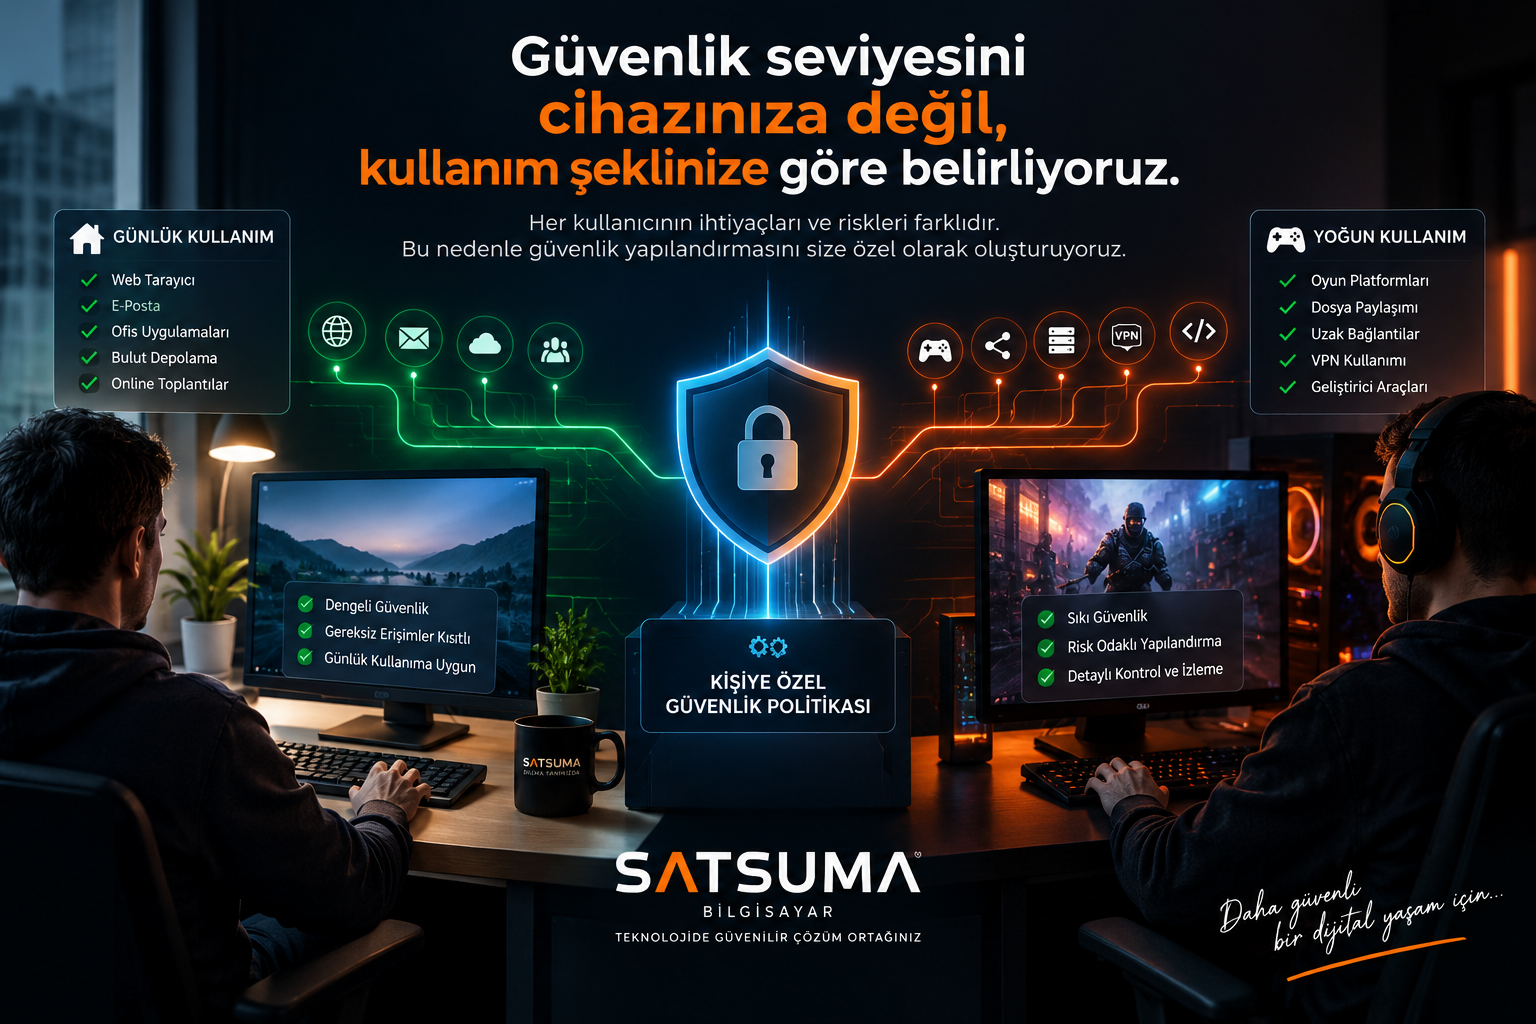
Güvenliğinizi kullanım şeklinize göre tasarlıyoruz.
Bilgisayarınızı, ağınızı ve bağlantılarınızı değerlendiriyor; standart ayarlar yerine kullanım alışkanlıklarınız ve tespit edilen risklere göre güvenlik yapılandırması oluşturuyoruz.
Cihaz, ağ ve kullanım yapısını değerlendirerek güvenlik ihtiyacını belirliyoruz.
2↗
Risk Analizi
Aktif bağlantılar, portlar, servisler, DNS ve mevcut güvenlik yapılandırmalarını inceliyoruz.
3◉
Yapılandırma
Gerekli güvenlik duvarı, DNS ve sistem sıkılaştırma işlemlerini kullanım şeklinize göre uyguluyoruz.
4✓
Kontrol & Raporlama
Yapılan işlemleri ve önemli bulguları kontrol ederek sonucu anlaşılır biçimde raporluyoruz.
Uzaktan Destek Oturumu● Bağlantı aktif
Kontrol sizdeBağlantıyı siz onaylar, işlemleri canlı izler ve istediğiniz anda sonlandırabilirsiniz.
SSatsuma Teknik Destek
Siber Güvenlik Rehberi
Dijital tehditlere karşı bilinçli ve hazırlıklı olun.
Kimlik avı mesajları, zararlı yazılımlar, fidye saldırıları ve DNS yönlendirmeleri hem bireysel kullanıcıları hem küçük işletmeleri etkileyebilir. Bu rehber; karşılaşabileceğiniz saldırı türlerini, güvenlik belirtilerini ve doğru ilk müdahale adımlarını anlaşılır bir dille ele alır.
Siber Güvenlik Nedir?
Siber güvenlik, dijital varlıkların (bilgisayarlar, sunucular, mobil cihazlar, ağlar, veriler) yetkisiz erişime, kullanıma, değiştirilmesine veya yok edilmesine karşı korunmasıdır. Kişisel bilgilerden bankacılık işlemlerine, iş sürekliliğinden itibar yönetimine kadar her şeyin dijitalleştiği günümüzde siber güvenlik artık bir tercih değil, zorunluluktur.
Siber Güvenlik Neden Gereklidir?
Siber saldırılar yalnızca büyük şirketleri hedef almaz. Bireysel kullanıcılar, saldırganlar için genellikle en kolay hedeflerdir. Basit bir kimlik avı e-postasına tıklamak veya güvenli olmayan bir Wi-Fi ağına bağlanmak, kişisel verilerinizin çalınmasına veya cihazınızın rehin alınmasına yol açabilir. Bu nedenle siber güvenlik, her cihaz kullanıcısının önceliği olmalıdır.
Bilgisayarınızda Güvenlik İhlali Olduğunu Gösteren Belirtiler
Bilgisayarın normalden yavaş çalışması
Tarayıcıda istenmeyen reklam ve yönlendirmeler
Bilinmeyen programların otomatik başlaması
Dosyaların kilitlenmesi veya adlarının değişmesi
İnternet trafiğinde açıklanamayan artış
Görev Yöneticisi'nde bilinmeyen işlemler
Güvenlik yazılımlarının devre dışı kalması
Hesaplara yetkisiz giriş bildirimleri
Erken tespit önemlidir
Bu belirtilerden bir veya birkaçını yaşıyorsanız, güvenlik analizi yaptırmak olası veri kaybını veya daha büyük bir ihlali önleyebilir.
Hangi siber saldırıyla karşı karşıya olabilirsiniz?
Her saldırı aynı izleri bırakmaz. Aşağıdaki tablo, yaygın saldırı türlerinin temel amacını ve kullanıcı tarafından fark edilebilecek belirtilerini karşılaştırır. Ayrıntılı açıklamaya gitmek için tablodaki ilgili satıra tıklayın.
Saldırının adını bilmek tek başına yeterli değildir. Nasıl başladığını ve hangi işaretleri bıraktığını anlamak, doğru ilk müdahaleyi seçmeye yardımcı olur. Aşağıdaki kısa rehberler teknik kavramları sade bir dille açıklar.
Sosyal mühendislik
Kimlik avı (Phishing)
Kimlik avı, güvenilir bir kurum veya kişi taklit edilerek parola, kart bilgisi ya da doğrulama kodu istenmesidir. Saldırı e-posta, SMS, mesajlaşma uygulaması, reklam veya sahte destek görüşmesi üzerinden başlayabilir. Bağlantının görünüşü gerçek siteye benzese bile alan adı farklı olabilir.
Acele ettiren veya hesabın kapanacağını söyleyen mesajlara dikkat edin.
Bağlantıdan giriş yapmak yerine adresi kendiniz yazın.
Bilgi girdiyseniz parolayı temiz bir cihazdan değiştirip aktif oturumları kapatın.
Fidye yazılımı dosyaları şifreleyebilir, yedekleri silebilir ve tekrar erişim sağlamak için ödeme talep edebilir. Zararlı ekler, korsan yazılımlar, zayıf uzak masaüstü hesapları veya güncellenmemiş servisler üzerinden sisteme girebilir. Dosya adlarının topluca değişmesi ve klasörlerde fidye notları görülmesi önemli belirtilerdir.
Bilgi hırsızı yazılımlar tarayıcıda kayıtlı parolaları, oturum çerezlerini, otomatik doldurma verilerini ve bazı dijital cüzdan dosyalarını toplamayı hedefler. Saldırgan, parolayı bilmese bile ele geçirdiği geçerli oturumla hesaba erişmeye çalışabilir. Bu nedenle yalnızca parola değiştirmek her zaman yeterli olmayabilir.
Tanımadığınız cihaz ve konumlardan giriş bildirimlerini kontrol edin.
Tüm hesap oturumlarını sonlandırın ve parolaları temiz cihazdan değiştirin.
İki aşamalı doğrulamayı etkinleştirip tarayıcı eklentilerini inceleyin.
RAT olarak adlandırılan zararlılar saldırgana dosyalara erişme, komut çalıştırma, ekran görüntüsü alma veya cihaz özelliklerini kötüye kullanma imkânı verebilir. Genellikle yararlı bir program, oyun eklentisi ya da belge gibi gösterilir. Bilinmeyen başlangıç programları, güvenlik araçlarının kapanması ve açıklanamayan ağ trafiği şüphe oluşturur.
Şüpheli cihazı internetten ayırın ve rastgele dosya silmeyin.
Meşru uzaktan destek araçlarıyla zararlı erişim yazılımlarını ayırmak gerekir.
Temizleme sonrasında hesap parolaları ayrıca yenilenmelidir.
DNS, yazılan site adını doğru sunucu adresiyle eşleştirir. Bilgisayarın veya modemin DNS ayarı izinsiz değiştirildiğinde kullanıcı doğru adresi yazsa bile sahte bir sayfaya yönlendirilebilir. Sorun ağdaki bütün cihazlarda görülüyorsa modem yapılandırması; yalnızca tek cihazda görülüyorsa yerel sistem ve tarayıcı ayarları incelenmelidir.
Modem yönetici parolasını ve DNS adreslerini kontrol edin.
Sertifika uyarılarını geçerek siteye devam etmeyin.
Tarayıcı uzantıları, proxy ayarları ve hosts dosyası birlikte incelenmelidir.
MITM saldırısında saldırgan kullanıcı ile erişilen hizmet arasındaki iletişimi izlemeye veya değiştirmeye çalışır. Benzer isimli sahte kablosuz ağlar, ele geçirilmiş ağ cihazları ve geçersiz sertifikayı kabul ettirmeye çalışan sayfalar bu riskle ilişkilendirilebilir. HTTPS koruma sağlar ancak kullanıcı sertifika uyarısını geçerse güven zinciri bozulabilir.
Tanımadığınız açık kablosuz ağlarda hassas işlem yapmayın.
İşletim sisteminin sertifika uyarılarını dikkate alın.
Modem yazılımı, yönetici hesabı ve bağlı cihaz listesi kontrol edilmelidir.
Kaba kuvvet saldırısı çok sayıda parola olasılığını dener. Parola doldurma saldırısında ise başka bir veri ihlalinden elde edilen kullanıcı adı ve parolalar farklı hizmetlerde sınanır. Aynı parolanın birden fazla hesapta kullanılması bu yöntemi etkili hâle getirir. Arka arkaya gelen giriş ve doğrulama bildirimleri önemli bir uyarıdır.
Her hesapta farklı ve uzun parola kullanın.
Çok faktörlü doğrulamayı etkinleştirin.
Başarısız girişleri sınırlandırın ve bilinmeyen oturumları kapatın.
Sıfır gün, üreticinin henüz düzeltme yayımlamadığı veya kullanıcıların güncellemediği bir zafiyetin saldırıda kullanılmasıdır. Her açıklanamayan hata sıfır gün saldırısı değildir; bu ifade kanıt olmadan kullanılmamalıdır. Risk, destek süresi bitmiş sistemler ve internete açık eski servislerde daha yüksektir.
İşletim sistemi, tarayıcı ve ağ cihazlarını güncel tutun.
Antivirüs yazılımı önemli bir savunma aracıdır ancak tek başına yeterli değildir. Güncel antivirüsler bilinen tehditlere karşı korur, ancak sıfır gün açıkları, kimlik avı saldırıları veya sosyal mühendislik yöntemlerine karşı yetersiz kalabilir. Güvenlik, çok katmanlı (defans in depth) bir yaklaşım gerektirir.
Bilgisayar Güvenliği Nasıl Sağlanır?
İşletim sistemini ve yazılımları güncel tutun
Güvenilir antivirüs yazılımı kullanın
Güçlü ve benzersiz şifreler oluşturun
Bilinmeyen e-posta eklerini açmayın
Güvenlik duvarını etkinleştirin
Düzenli yedekleme yapın
Modem ve Router Güvenliği Neden Önemlidir?
Modem ve router, ağınızın giriş kapısıdır. Güvenli değillerse, tüm ağınız risk altındadır. Güvenli bir modem için:
Varsayılan yönetici şifresini değiştirin.
Wi-Fi ağınızı güçlü bir şifreyle koruyun.
Uzaktan erişimi kapatın.
Modem yazılımını güncel tutun.
DNS ayarlarını kontrol edin (güvenilir DNS kullanın).
Açık Portlar Güvenlik Riski Oluşturur mu?
Evet. Açık portlar, saldırganların hizmetlerdeki zafiyetlerden yararlanmasına olanak tanır. Özellikle RDP veya dosya paylaşım portları doğru yapılandırılmadığında sıkça hedef alınır. Yalnızca ihtiyacınız olan portları açık tutun.
DNS Güvenliği ve Güvenli İnternet Bağlantısı
DNS ayarlarınız değiştirilerek sahte sitelere yönlendirilebilirsiniz. Güvenli bir bağlantı için:
Modem ve bilgisayardaki DNS adreslerini kontrol edin.
HTTPS kullanan siteleri tercih edin.
Güvenilir olmayan Wi-Fi ağlarında VPN kullanın.
Güvenlik Duvarı Ne İşe Yarar?
Güvenlik duvarı (firewall), ağ trafiğini filtreleyerek yetkisiz erişimi engeller. Hem modem/router seviyesinde hem de bilgisayarınızda (Windows Defender Firewall veya üçüncü parti) güvenlik duvarı kullanmanız önerilir.
Telefonlarda Karşılaşılan Güvenlik Riskleri
Android Riskleri
Google Play dışı uygulamalar risklidir. Güncellemeleri ihmal etmeyin.
iOS Riskleri
Jailbreak yapılmış cihazlar, kimlik avı mesajları ve güvenli olmayan ağlar risk oluşturur.
Halka açık, şifresiz Wi-Fi ağlarından kaçının; mobil veri veya VPN kullanın.
Şifre ve Hesap Güvenliği Nasıl Sağlanır?
En az 12 karakter, büyük/küçük harf, rakam ve özel karakter içermeli
Her hesap için farklı şifre kullanın
Kişisel bilgiler içermemeli
İki faktörlü doğrulama (2FA) kullanın
Şifre yöneticisi tercih edin
Yedekleme Siber Güvenliğin Bir Parçası mıdır?
Evet. Fidye yazılımlarına karşı en etkili savunma, güncel yedeklerdir. 3-2-1 kuralını uygulayın: 3 kopya, 2 farklı ortam, 1 off-site kopya.
Yedekleme stratejisi
Düzenli yedekleme, veri kaybı ve fidye saldırılarına karşı en güçlü kalkanınızdır.
Siber Güvenlik Kontrol Sürecimiz Nasıl İlerler?
Ön Görüşme: Hangi cihaz ve ağ bileşenlerinin kontrol edileceği belirlenir.
Analiz: Bağlantılar, portlar, DNS, güvenlik duvarı, servisler ve sistem yapılandırması incelenir.
Düzeltme: Tespit edilen zafiyetler kapatılır, güvenlik ayarları optimize edilir.
Raporlama: Yapılan işlemler ve önemli bulgular raporlanır.
Kullanıcı Onayı ve Veri Gizliliği Nasıl Korunur?
Tüm işlemler sizin onayınızla başlar
Uzaktan bağlantıda ekranınızı izleyebilirsiniz
Kişisel dosyalara izinsiz erişilmez
Raporlar yalnızca sizinle paylaşılır
Oturum bilgileri güvenle temizlenir
Siber Güvenlik Hizmeti Neleri Garanti Eder, Neleri Edemez?
Hizmetimiz, mevcut tehditleri tespit etmeye, bilinen zafiyetleri kapatmaya ve sisteminizi daha güvenli hale getirmeye yöneliktir. Ancak hiçbir güvenlik önlemi %100 garanti vermez. Yeni tehditler (sıfır gün açıkları) ve insan faktörü (sosyal mühendislik) her zaman risk oluşturabilir. Hizmetimiz riskleri en aza indirmeye yöneliktir.
Bireysel Kullanıcıların Yaptığı Güvenlik Hataları
Zayıf şifre kullanmak ve aynı şifreyi farklı sitelerde kullanmak
Şüpheli e-posta eklerini veya bağlantılarını açmak
Antivirüs ve sistem güncellemelerini ertelemek
Güvenli olmayan Wi-Fi ağlarında işlem yapmak
Modemin varsayılan şifresini değiştirmemek
Yedekleme alışkanlığının olmaması
Küçük İşletmeler İçin Temel Güvenlik Önlemleri
Çalışanlara siber güvenlik farkındalık eğitimi verilmesi
Düzenli veri yedekleme politikası oluşturulması
Güçlü şifre politikaları ve çok faktörlü doğrulama
Güvenlik duvarı ve antivirüs yazılımlarının düzenli kontrolü
Ağa erişim yetkilerinin sınırlandırılması
Kritik verilerin şifrelenmesi
Güvenlik açığı mı hissediyorsunuz?Bilgisayar, modem, telefon ve ağ güvenliğinizi birlikte değerlendirelim.
Siber Güvenlik ile ilişkili gerçek müşteri deneyimlerinden seçilmiş yorumlar.
Armut.com + Google müşteri yorumlarıÜzerine gelince hareket durur
★★★★★
30 Kas 2024
“Harika bir insan. Virüslü bilgisayarımızı temizledi, saatlerce uğraştı ve hiç mızmızlanmadı. Güvenle iş verebilirsiniz.”
Kamalp A.Bilgisayar Format AtmaArmut.com
★★★★★
Google · 3 yıl önce
“Bilgisayarımda uzun zamandır bi internet problemi vardı. Çoğu yere başvurdum fakat iş verimi ve ilgilenilmesi olarak sürekli zor durumda bırakıldım. Bu durumda bana çok yardımcı oldular ve çok memnun kaldım tekrar teşekkürler.”
zeynep orhanBilgisayar / İnternet SorunuGoogle
★★★★★
Google · 3 yıl önce
“Bilgisayarım bozulmuştu artık ölüydü ama canlandı çok teşekkür ederim.”
Mustafa Kemal KoşarBilgisayar Teknik DestekGoogle
★★★★★
21 Eki 2024
“Hard diskimizin tekrar kullanılması için gerekli işlemleri uzaktan bağlantı kullanarak yaptılar, kendilerine teşekkür ederim.”
Mürsel Ç.Harici Harddisk Veri KurtarmaArmut.com
★★★★★
30 Kas 2024
“Harika bir insan. Virüslü bilgisayarımızı temizledi, saatlerce uğraştı ve hiç mızmızlanmadı. Güvenle iş verebilirsiniz.”
Kamalp A.Bilgisayar Format AtmaArmut.com
★★★★★
Google · 3 yıl önce
“Bilgisayarımda uzun zamandır bi internet problemi vardı. Çoğu yere başvurdum fakat iş verimi ve ilgilenilmesi olarak sürekli zor durumda bırakıldım. Bu durumda bana çok yardımcı oldular ve çok memnun kaldım tekrar teşekkürler.”
zeynep orhanBilgisayar / İnternet SorunuGoogle
★★★★★
Google · 3 yıl önce
“Bilgisayarım bozulmuştu artık ölüydü ama canlandı çok teşekkür ederim.”
Mustafa Kemal KoşarBilgisayar Teknik DestekGoogle
★★★★★
21 Eki 2024
“Hard diskimizin tekrar kullanılması için gerekli işlemleri uzaktan bağlantı kullanarak yaptılar, kendilerine teşekkür ederim.”
Mürsel Ç.Harici Harddisk Veri KurtarmaArmut.com
Satsuma Destek
Teknik desteğe mi ihtiyacınız var?
Sorununuzu kısaca iletin. Bilgisayarınız için uygun hizmeti belirleyip en doğru destek kanalına yönlendirelim.
Siber Güvenlik süreciyle ilgili en çok merak edilen sorular.
Siber güvenlik hizmetinde neler kontrol ediliyor?
İhtiyaca göre sistem ve ağ yapılandırması, güvenlik duvarı, DNS, açık ve dinleyen portlar, aktif bağlantılar, servisler ve güvenlik ayarları incelenebilir.
Herkese aynı güvenlik ayarlarını mı uyguluyorsunuz?
Hayır. Güvenlik seviyesini cihazınıza değil, kullanım şeklinize göre belirliyoruz. Kullanılan uygulamalar, bağlantılar ve ihtiyaçlar değerlendirilerek uygun yapılandırma oluşturulur.
Firewall kurulumu hizmete dahil mi?
Firewall ihtiyacı ve yapılacak yapılandırma, mevcut sistem ve kullanım senaryosuna göre değerlendirilir. Gerekli işlemler uygun hizmet kapsamında uygulanır.
IP adresleri kontrol ediliyor mu?
Gerektiğinde aktif bağlantılardaki dış IP adresleri incelenebilir. Şüpheli görülen adresler için WHOIS ve tehdit istihbaratı gibi ek kontroller uygulanabilir.
OTX ve Wireshark kullanıyor musunuz?
İleri inceleme gerektiğinde IP itibar ve tehdit istihbaratı kontrolleri yapılabilir. Wireshark gibi paket analiz araçları ise yalnızca ihtiyaç duyulan durumlarda kullanılır.
Yapılan işlemlerin sonucunu görebilir miyim?
Evet. Gerçekleştirilen kontroller, önemli bulgular ve uygulanan güvenlik yapılandırmaları mümkün olan kapsamda müşteriye raporlanır.
Hangi güvenlik hizmetinin bana uygun olduğunu bilmiyorum.
Sorununuzu veya kullanım amacınızı iletmeniz yeterlidir. Ön değerlendirme sonrasında uygun güvenlik hizmeti ve işlem kapsamı belirlenir.
Online Randevu
Teknik destek randevunuzu oluşturun
İhtiyacınız olan Siber Güvenlik seçeneğini ve size uygun zamanı belirleyin.
Hızlı randevuKullanıcı kontrollü süreçUzaktan analiz seçeneği